Agenda associatif — Eau Vive Boulogne
Contribution à un projet collectif : l'agenda événementiel de l'association Eau Vive Boulogne, en parallèle du stage individuel.
Bloc 13 : mentions légales & RGPD
Rédaction et intégration des pages Mentions légales et Politique de confidentialité pour l'agenda événementiel de l'association Eau Vive Boulogne, livrées par flux Git standard (branche + demande de fusion) et fusionnées sur main.
Voir le dépôt sur la forge →DevSecOps Junior
Curieux d'intégrer la sécurité au plus tôt dans le cycle de vie des systèmes : infrastructure as code, conteneurisation, supervision et bonnes pratiques réseau.
Preuve technique
Ce site tourne dans un conteneur Docker, construit en deux étapes (multi-stage build) et surveillé par un healthcheck automatique. Le code source complet est public sur la forge.
📄 Voir le code source (index.html) sur la forgeJobs 1 à 8 — Stage AWOUI / LeGuideInfo
Huit étapes progressives, du poste de travail jusqu'à la mise en production réelle avec domaine et HTTPS. Naviguez avec les flèches, les points, ou les touches ← →.
Poste de travail
Debian à jour, VPN NetBird connecté à l'overlay privé, forge Git configurée, stack Ansible/Docker installée.
Voir sur la forge →Portfolio en local
Portfolio personnel en HTML, servi en local via nginx sur un port dédié, versionné sur la forge.
Voir sur la forge →Conteneurisation
Portfolio conteneurisé avec Docker (Dockerfile multi-stage, docker-compose, healthcheck), publié sur le port 2026.
Voir sur la forge →Déploiement automatisé
Écriture d'un playbook Ansible idempotent (inventaire, tâches déclaratives, service actif). Testé par relance et par suppression/reconstruction.
Voir sur la forge →Publication en ligne
Portfolio publié publiquement sur awoui.com/@brundon via l'éditeur AWOUI, accessible en HTTPS.
Voir la page →Sécurisation
Pare-feu UFW strict, mises à jour automatiques, audit du dépôt (secrets, .gitignore), flux Git par branche et demande de fusion relue.
Voir sur la forge →Supervision
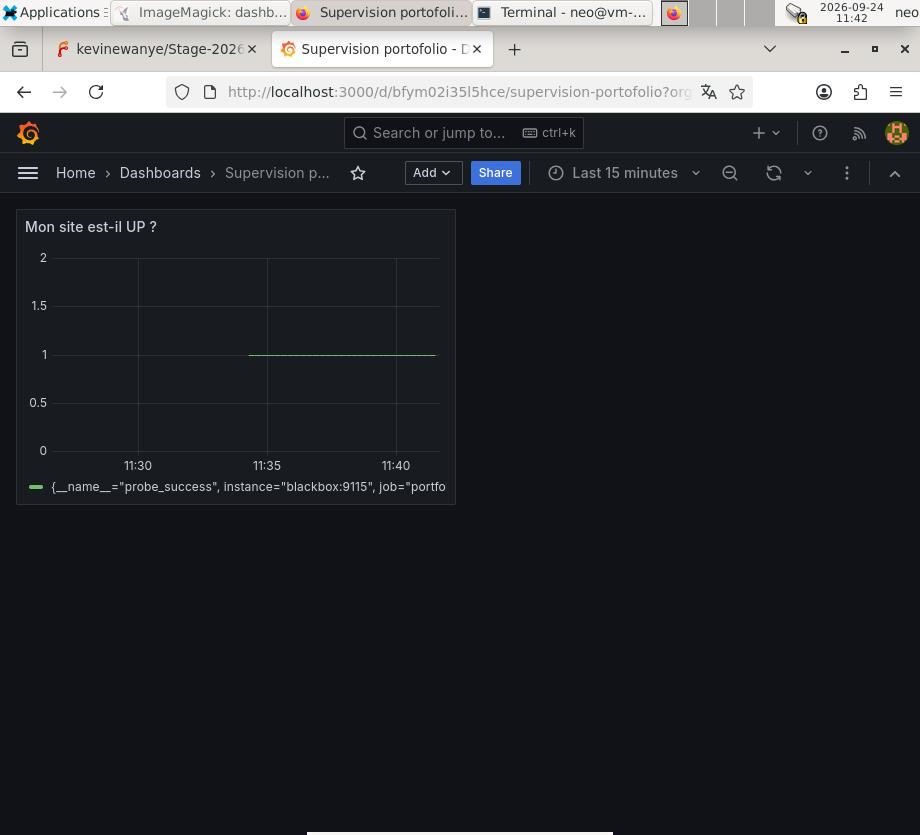
Sonde HTTP planifiée via cron, alerte automatique par ntfy, pile Blackbox/Prometheus/Grafana avec tableau de bord dédié.
Voir sur la forge →Le portfolio en production
Consolidation des Jobs 1-7 en une seule vitrine, déploiement sur un vrai hébergeur avec domaine et certificat HTTPS (Let's Encrypt), déploiement rejouable et versionné.
Voir sur la forge →Compétences
Système
Linux (Debian) Administration serveur CronRéseau
VPN / NetBird Pare-feu (UFW) nginxAutomatisation & conteneurs
Docker / Compose Ansible Git / flux par brancheSécurité & supervision
Sécurisation de poste Gestion des secrets Prometheus / Grafana Alertmanager (en cours)Réalisations
Cliquez sur une carte pour voir le détail technique.
Parcours
Préparation du poste de travail
Debian à jour, VPN NetBird connecté, forge Git, stack Ansible/Docker installée.
Portfolio personnel
Portfolio en HTML, servi en local via nginx.
Conteneurisation
Dockerfile multi-stage et docker-compose avec healthcheck.
Déploiement automatisé
Playbook Ansible idempotent pour déployer le portfolio.
Publication en ligne
Portfolio publié publiquement sur awoui.com/@brundon.
Sécurisation
Pare-feu UFW, mises à jour automatiques, gestion des secrets, flux Git par branche et demande de fusion relue.
Supervision
Sonde HTTP planifiée, alerte automatique via ntfy, tableau de bord Grafana.
Portfolio en production
Consolidation des Jobs 1-7, déploiement sur un vrai serveur avec domaine et HTTPS, déploiement rejouable et versionné.
Sécurité
Sécurisation du poste et du dépôt (Job 06)▾
Dans le cadre du stage, le poste de travail et le dépôt Git de l'équipe ont été sécurisés selon plusieurs axes :
- Pare-feu : UFW avec une politique stricte (deny incoming / allow outgoing), n'ouvrant que les ports nécessaires.
- Mises à jour automatiques : unattended-upgrades vérifié et actif.
- Protection des secrets : audit du dépôt (fichiers et historique Git),
.gitignorepour les fichiers sensibles. - Flux Git sécurisé : branche + demande de fusion relue, plus de push direct sur
main.
Contact
Me contacter▾
Supervision
Supervision du portfolio (Job 07)▾
Sonde HTTP planifiée via cron, alerte automatique (ntfy), tableau de bord Grafana.